O Google DeepMind divulgou em 23 de setembro de 2026 uma atualização da arquitetura Private AI Compute, criada para permitir que sistemas de inteligência artificial mantenham memória entre diferentes dispositivos sem abrir mão de mecanismos de proteção associados ao processamento local. A proposta busca combinar a capacidade de computação em nuvem com a personalização contínua dos assistentes de IA.
Segundo a descrição publicada pela Google DeepMind, a nova abordagem usa armazenamento criptografado em servidores, canais de comunicação protegidos e ambientes isolados de execução, conhecidos como secure enclaves. O objetivo é permitir que informações pessoais sejam utilizadas por um sistema de IA sem ficarem expostas durante o processamento convencional em infraestrutura de nuvem.
Como funciona a memória persistente em nuvem
Até então, o Private AI Compute era apresentado como uma arquitetura “sem estado”. Na prática, isso significa que o sistema poderia processar uma solicitação, mas não manter o contexto necessário para retomá-la posteriormente. Com a atualização, dados relacionados a preferências, tarefas e interações anteriores podem permanecer armazenados de forma protegida para serem usados em novas solicitações.
O Google afirma que as chaves criptográficas necessárias para acessar esses dados ficam exclusivamente nos dispositivos pessoais do usuário. De acordo com a empresa, isso impede que terceiros, incluindo o próprio Google, tenham acesso direto ao conteúdo armazenado. A arquitetura também prevê que os dados sejam descriptografados apenas temporariamente, dentro de um ambiente isolado, para que a solicitação seja processada.
Depois da execução, as informações voltam a ser protegidas. A separação entre o dispositivo que guarda as chaves e o ambiente de nuvem que realiza o processamento é uma parte central da proposta. Dessa forma, o modelo tenta reduzir o risco de que a memória usada para personalizar a IA se transforme em uma base de dados acessível à infraestrutura responsável pela execução.
O desafio de combinar personalização e privacidade
Modelos de IA mais avançados dependem frequentemente de recursos de computação em nuvem, especialmente quando precisam lidar com tarefas complexas. Ao mesmo tempo, assistentes mais úteis tendem a depender de informações acumuladas sobre o usuário, como o ponto em que uma atividade foi interrompida, preferências de uso e conteúdos consultados anteriormente.
Esse cenário cria um dilema técnico e de privacidade. Se o sistema não retém informações, cada interação precisa começar praticamente do zero. Se mantém um histórico amplo em servidores, aumenta a preocupação sobre quem pode acessar os dados, como eles são protegidos e em que momento deixam de estar sob controle do usuário.
A arquitetura apresentada pelo Google tenta responder a esse problema por meio de uma combinação entre criptografia e isolamento operacional. A empresa, porém, descreve a solução como uma atualização técnica de sua infraestrutura, e não como uma eliminação geral dos riscos associados ao uso de memória por sistemas de inteligência artificial.
O que muda para os assistentes de inteligência artificial
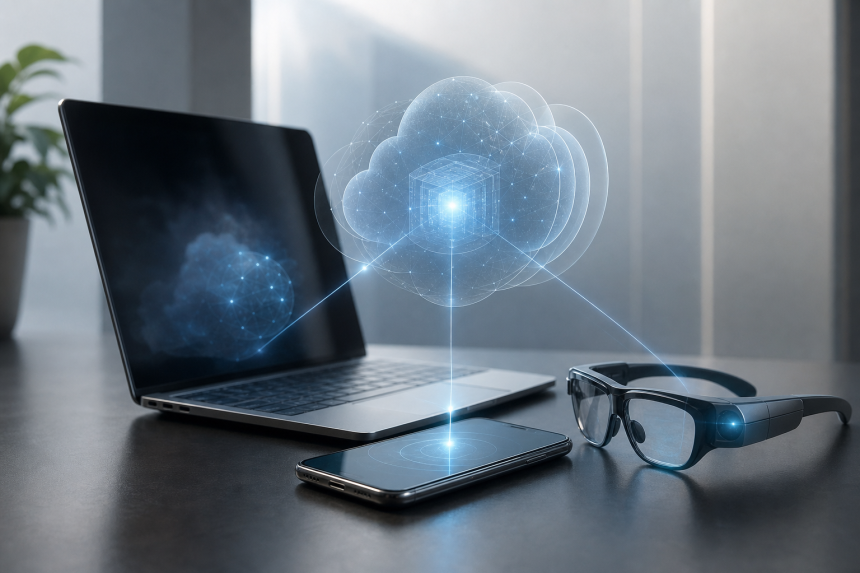
Entre os exemplos mencionados pelo Google está a possibilidade de iniciar uma atividade em um computador e retomá-la posteriormente em um celular. A mesma lógica poderia permitir que uma pessoa acessasse, em outro dispositivo, informações consultadas anteriormente por meio de óculos inteligentes.
Esses usos dependem de uma memória compartilhada entre dispositivos, mas também exigem que o sistema consiga identificar quais dados devem ser recuperados para cada solicitação. A infraestrutura descrita pretende oferecer essa continuidade sem transferir ao servidor as chaves necessárias para ler permanentemente o conteúdo protegido.
Na prática, a tecnologia pode favorecer assistentes capazes de acompanhar tarefas por mais tempo e oferecer respostas contextualizadas em diferentes ambientes. A utilidade, contudo, dependerá da forma como os recursos serão incorporados aos produtos e serviços do Google, algo que não foi detalhado no anúncio técnico apresentado pela empresa.
Documentação e auditoria de segurança
Além de divulgar a atualização, o Google DeepMind informou ter publicado uma nova versão do documento técnico relacionado ao Private AI Compute. A empresa também disponibilizou um registro público do software de servidor e informações sobre uma auditoria independente de segurança.
Esses materiais podem permitir que pesquisadores e especialistas acompanhem com mais detalhes os mecanismos usados para proteger a memória armazenada e processada na nuvem. A transparência da documentação é especialmente relevante em sistemas que lidam com dados pessoais, já que a confiança depende não apenas das promessas de privacidade, mas também da possibilidade de avaliar a arquitetura.
A iniciativa representa mais um passo na tentativa de aproximar a conveniência dos serviços de IA em nuvem das garantias tradicionalmente associadas ao processamento local. A proposta do Google combina memória persistente, criptografia e ambientes isolados, mas sua adoção prática e seus efeitos para os usuários dependerão de futuras implementações e avaliações independentes.
Fontes: Google DeepMind e Google Blog.